Voldoen aan VSA se nuwe databeskermingsregulasies vir 2026: ‘n Noodsaaklike Gids vir Digitale Kleinhandelaars
Die digitale landskap ontwikkel voortdurend, en daarmee saam die behoefte aan robuuste databeskermingsregulasies. Vir digitale kleinhandelaars in die Verenigde State, lui 2026 ‘n nuwe era van federale toesig oor verbruikersdata in. Hierdie nuwe regulasies is nie bloot ‘n administratiewe las nie; dit is ‘n kritieke verskuiwing wat die manier waarop maatskappye data versamel, stoor, verwerk en deel, fundamenteel sal verander. Die versuim om hierdie veranderinge binne ‘n kort tydperk van 90 dae na inwerkingtreding aan te pak, kan lei tot aansienlike boetes, reputasieskade en ‘n verlies aan verbruikersvertroue. Hierdie omvattende gids sal u help om die nuwe regulasies te verstaan, ‘n aksieplan op te stel en u besigheid voor te berei vir die nakoming van databeskerming digitale kleinhandel in 2026.
Die aanloop tot hierdie nuwe wetgewing is jare lank gekenmerk deur ‘n groeiende kommer oor datalekkasies, misbruik van persoonlike inligting en die gebrek aan ‘n samehangende federale raamwerk om verbruikers te beskerm. Terwyl state soos Kalifornië (CCPA) en Virginia (VCDPA) reeds baanbrekerswerk gedoen het met hul eie privaatheidswette, poog die federale regulasies om ‘n eenvormige standaard te vestig, wat hopelik die kompleksiteit vir nasionale operateurs sal verminder, terwels dit terselfdertyd ‘n hoër vlak van beskerming vir alle Amerikaanse burgers verseker.
Digitale kleinhandelaars is veral kwesbaar vir hierdie nuwe regulasies as gevolg van die aard van hul besigheid. Hulle versamel ‘n magdom persoonlike data, insluitend name, adresse, kredietkaartinligting, aankoopgeskiedenis, blaai-gewoontes en selfs voorkeure. Hierdie data is die ruggraat van gepersonaliseerde bemarking, kliëntediens en produkontwikkeling, maar dit hou ook aansienlike risiko’s in as dit nie behoorlik bestuur word nie. Die nuwe regulasies sal waarskynlik fokus op deursigtigheid, toestemming, dataminimalisering en die reg van verbruikers om toegang te verkry tot, te korrigeer en hul data te verwyder.
Om proaktief te wees is die sleutel tot suksesvolle nakoming. Hierdie gids sal u deur die noodsaaklike stappe lei wat u moet neem om te verseker dat u besigheid nie net aan die nuwe wetgewing voldoen nie, maar ook ‘n kultuur van databeskerming en privaatheid binne u organisasie vestig. Dit is ‘n belegging in u toekoms, u reputasie en die vertroue van u kliënte.
Die Kern van die Nuwe Federale Databeskermingsregulasies
Hoewel die presiese besonderhede van die 2026 federale regulasies nog gefinaliseer moet word, kan ons sekere sleuteltemas en vereistes antisipeer gebaseer op bestaande wetgewing en die algemene rigting van databeskerming wêreldwyd. Dit is noodsaaklik vir digitale kleinhandelaars om hierdie kernbeginsels te verstaan om ‘n effektiewe nakomingsstrategie te ontwikkel.
1. Toestemming en Deursigtigheid
Een van die mees fundamentele aspekte van moderne databeskermingswette is die vereiste vir duidelike en ondubbelsinnige toestemming vir die versameling en verwerking van persoonlike data. Dit beteken dat digitale kleinhandelaars nie meer stilswyende toestemming kan aanvaar nie. Verbruikers moet aktief instem tot die gebruik van hul data, en hierdie toestemming moet spesifiek wees vir die doel waarvoor die data gebruik sal word. Privaatheidsbeleide sal hersien moet word om uiters deursigtig te wees oor:
- Watter data versamel word.
- Hoe die data gebruik word.
- Met wie die data gedeel word.
- Hoe lank die data gestoor word.
- Die regte van die verbruiker met betrekking tot hul data.
Hierdie beleide moet maklik toeganklik, verstaanbaar en vry van regsjargon wees. ‘n ‘Klik-om-saam-te-stem’ model sal dalk nie meer voldoende wees nie; eerder sal ‘n meer granulêre benadering met spesifieke keuses vir verskillende tipes dataverwerking waarskynlik vereis word.
2. Verbruikersregte Uitbreiding
Die nuwe regulasies sal byna seker die regte van verbruikers oor hul persoonlike data aansienlik uitbrei. Dit sluit tipies in:
- Reg tot toegang: Verbruikers moet die reg hê om te weet watter persoonlike data ‘n maatskappy oor hulle hou.
- Reg tot regstelling: Die vermoë om onakkurate of onvolledige data te korrigeer.
- Reg tot uitwissing (‘Reg om vergeet te word’): Die reg om te versoek dat hul persoonlike data van ‘n maatskappy se stelsels verwyder word, onder sekere voorwaardes.
- Reg tot data-oordraagbaarheid: Die reg om hul data in ‘n gestruktureerde, algemeen gebruikte en masjienleesbare formaat te ontvang en dit na ‘n ander diensverskaffer oor te dra.
- Reg om beswaar te maak teen verwerking: Die reg om beswaar te maak teen sekere tipes dataverwerking, insluitend vir direkte bemarkingsdoeleindes.
Digitale kleinhandelaars sal robuuste meganismes moet instel om hierdie versoeke doeltreffend en binne spesifieke tydsraamwerke te hanteer. Dit vereis ‘n deeglike begrip van waar data gestoor word en hoe dit deur verskeie stelsels vloei.
3. Dataminimalisering en Beperking van Doel
Die beginsel van dataminimalisering vereis dat maatskappye slegs die minimum hoeveelheid persoonlike data versamel wat absoluut nodig is vir ‘n spesifieke, legitieme doel. Dit beteken dat ‘n ‘versamel alles wat jy kan’ benadering nie meer toelaatbaar sal wees nie. Digitale kleinhandelaars sal hul data-insamelingpraktyke moet hersien en slegs data versamel wat direk relevant is vir die diens wat gelewer word of die transaksie wat uitgevoer word.
Beperking van doel beteken dat data slegs vir die spesifieke doel gebruik mag word waarvoor dit oorspronklik versamel is. Indien ‘n maatskappy die data vir ‘n nuwe doel wil gebruik, moet nuwe toestemming verkry word, tensy dit duidelik versoenbaar is met die oorspronklike doel.
4. Sekuriteit van Verwerking
Die regulasies sal waarskynlik streng vereistes stel vir die sekuriteit van persoonlike data. Dit sluit in die implementering van toepaslike tegniese en organisatoriese maatreëls om data te beskerm teen ongemagtigde of onwettige verwerking en teen toevallige verlies, vernietiging of skade. Dit kan insluit:
- Data-enkripsie.
- Pseudonimisering.
- Toegangsbeheermaatreëls.
- Gereelde sekuriteitsoudits en penetrasietoetse.
- Rampreaksie- en herstelplanne vir datalekkasies.
Die fokus sal wees op ‘ingeboude privaatheid’ (privacy by design) en ‘privaatheid by verstek’ (privacy by default), wat beteken dat databeskerming van die begin af in alle stelsels en prosesse geïntegreer moet word, eerder as ‘n nagedagte.
5. Data-oortreding Kennisgewing
In die geval van ‘n data-oortreding (d.w.s. ‘n sekuriteitsvoorval wat lei tot die toevallige of onwettige vernietiging, verlies, verandering, ongemagtigde openbaarmaking van, of toegang tot persoonlike data), sal digitale kleinhandelaars waarskynlik verplig word om die betrokke owerhede en die geaffekteerde individue binne ‘n spesifieke kort tydsraamwerk in kennis te stel. Dit vereis ‘n stewige data-oortreding reaksieplan.
U 90-Dae Implementeringsplan vir Databeskerming Digitale Kleinhandel
Met die inwerkingtreding van die nuwe regulasies in 2026, sal digitale kleinhandelaars ‘n beperkte tyd hê om nakoming te verseker. ‘n 90-dae venster vereis ‘n gekonsentreerde en gestruktureerde benadering. Hier is ‘n voorgestelde padkaart:
Fase 1: Evaluering en Beplanning (Dae 1-30)
Stap 1: Stel ‘n Interne Nakomingspan saam
Identifiseer sleutelpersoneel uit verskillende departemente – IT, reg, bemarking, kliëntediens en produkontwikkeling. Wys ‘n projekleier of ‘n data privaatheid beampte (DPO) aan, indien nodig, om toesig te hou oor die nakomingspogings.
Stap 2: Voer ‘n Data-oudit uit
Dit is die belangrikste eerste stap. U moet presies weet watter persoonlike data u versamel, waar dit gestoor word, hoe dit verwerk word, met wie dit gedeel word en hoe lank dit behou word. Skep ‘n gedetailleerde datakartering. Dit sal help om gapings in u huidige praktyke te identifiseer.
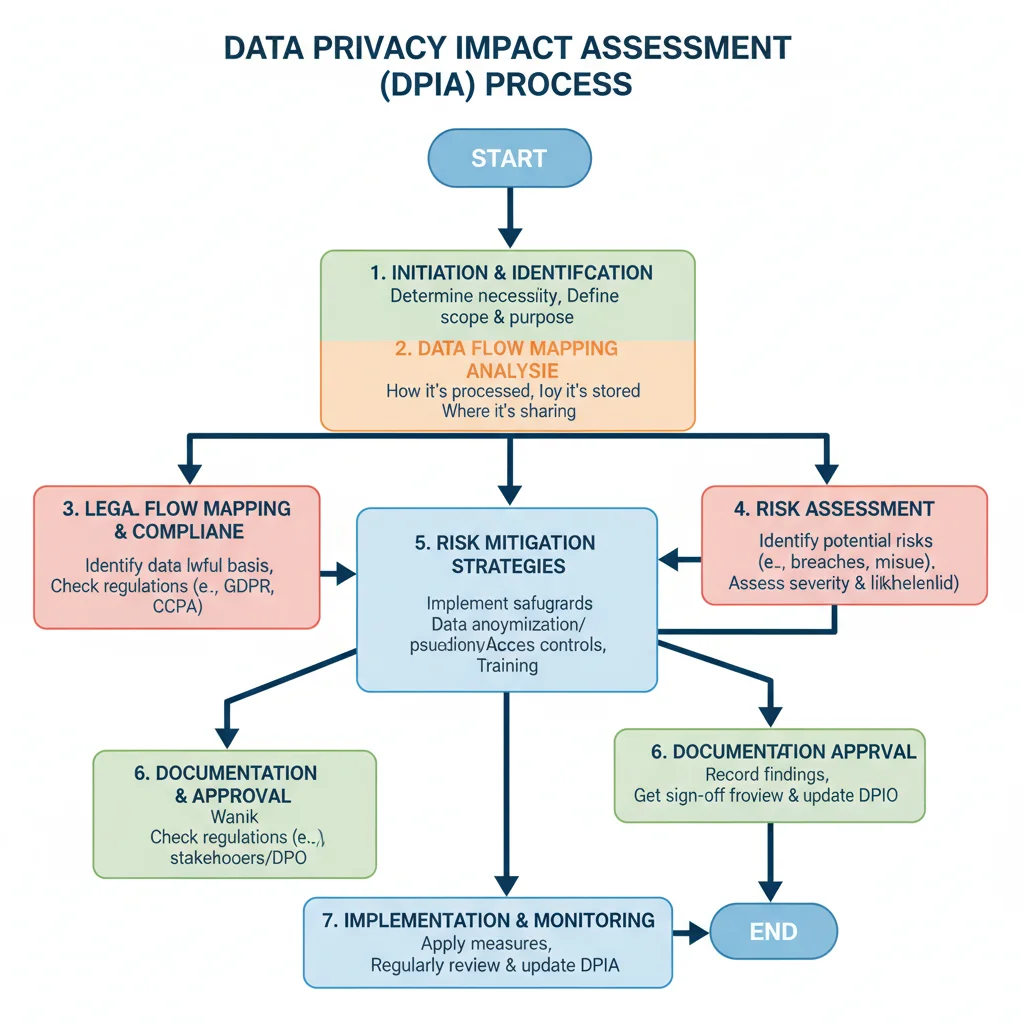
Stap 3: Voer ‘n Privaatheid Impak Assessering (PIA) uit
Vir alle nuwe en bestaande stelsels of prosesse wat persoonlike data verwerk, voer ‘n PIA uit. Dit help om privaatheidsrisiko’s te identifiseer en te versag voordat dit probleme word. Dit is ‘n proaktiewe benadering tot databeskerming digitale kleinhandel.
Stap 4: Hersien Huidige Beleide en Kontrakte
Evalueer u bestaande privaatheidsbeleide, diensbepalings en voorwaardes om te verseker dat dit deursigtig is en voldoen aan die nuwe toestemmingsvereistes. Hersien ook kontrakte met derdeparty-verskaffers (bv. wolkdiensverskaffers, bemarkingsagentskappe) om te verseker dat hulle ook aan die nuwe regulasies voldoen en dat daar toepaslike dataverwerkingsbepalings in plek is.
Stap 5: Ontwikkel ‘n Gedetailleerde Aksieplan
Gebaseer op die oudit- en assesseringbevindinge, skep ‘n omvattende plan met spesifieke take, verantwoordelikhede en tydlyne vir elke aanpassing wat nodig is. Prioritiseer die mees kritieke veranderinge.
Fase 2: Implementering en Tegnologiese Aanpassings (Dae 31-75)
Stap 6: Implementeer Toestemmingsbestuurstelsels (CMS)
Implementeer of opgradeer ‘n robuuste toestemmingsbestuurstelsel op u webwerf en mobiele toepassings. Dit moet verbruikers in staat stel om maklik hul toestemmingsvoorkeure te gee, te wysig en te herroep vir verskillende tipes dataverwerking (bv. koekies, bemarkingskommunikasie). Maak seker dat u ‘n rekord van alle toestemmings hou.
Stap 7: Verbeter Data Sekuriteit
Versterk u data sekuriteitsmaatreëls. Dit kan insluit:
- Implementering van end-tot-end enkripsie vir sensitiewe data, beide in transito en in rus.
- Versterking van toegangsbeheermaatreëls, insluitend multifaktor-verifikasie vir alle stelsels wat persoonlike data hanteer.
- Gereelde sekuriteitsopleiding vir werknemers.
- Uitvoering van gereelde kwesbaarheidsskanderings en penetrasietoetse.
Stap 8: Ontwikkel Prosesse vir Verbruikersregteversoeke
Skep duidelike en doeltreffende prosesse vir die hantering van versoeke van verbruikers wat hul regte uitoefen (toegang, regstelling, uitwissing, oordraagbaarheid). Dit moet ‘n spesifieke portaal of kontakpunt insluit, interne prosedures vir die verifikasie van identiteit en die vinnige verwerking van versoeke binne die voorgeskrewe tydsraamwerke.
Stap 9: Pas Data-insamelingspraktyke aan
Hersien alle webvorms, aanmeldprosesse en ander data-insamelingspunte om te verseker dat u slegs die minimum data versamel wat nodig is en dat u duidelik die doel van die insameling kommunikeer. Implementeer dataminimalisering in alle nuwe projekte.
Stap 10: Werk Privaatheidsbeleide en Diensbepalings by
Hersien en werk u privaatheidsbeleide, diensbepalings en koekiebeleide by om die nuwe regulasies en u aangepaste praktyke te weerspieël. Maak seker dat dit maklik verstaanbaar is vir die gemiddelde verbruiker en dat dit duidelik uiteensit hoe verbruikers hul regte kan uitoefen.
Fase 3: Opleiding, Toetsing en Monitering (Dae 76-90)
Stap 11: Opleiding van Werknemers
Voer omvattende opleiding uit vir alle werknemers wat persoonlike data hanteer. Dit moet die belangrikheid van databeskerming, die nuwe regulasies, u maatskappy se beleide en prosedures, en hoe om ‘n data-oortreding te identifiseer en aan te meld, dek. ‘n Goed opgeleide personeel is u eerste verdedigingslinie vir databeskerming digitale kleinhandel.
Stap 12: Ontwikkel ‘n Data-oortreding Reaksieplan
Stel ‘n gedetailleerde data-oortreding reaksieplan op wat uiteensit wie verantwoordelik is vir watter stappe in die geval van ‘n oortreding, insluitend identifisering, inperking, assessering, kennisgewing aan owerhede en geaffekteerde individue, en herstel. Oefen hierdie plan gereeld.
Stap 13: Toets en Verifieer Nakoming
Voer interne oudits uit om te verseker dat al die nuwe stelsels, prosesse en beleide korrek geïmplementeer is en doeltreffend funksioneer. Oorweeg om ‘n eksterne oudit of konsultasie te verkry om ‘n onafhanklike assessering van u nakomingsstatus te kry.
Stap 14: Vestig deurlopende Monitering en Hersiening
Nakoming is nie ‘n eenmalige taak nie; dit is ‘n deurlopende proses. Vestig meganismes vir deurlopende monitering van u databeskermingspraktyke. Hersien u beleide en prosedures gereeld om te verseker dat hulle relevant bly en aanpas by enige verdere ontwikkelings in die wetgewing of tegnologie.
Gevallestudies en Beste Praktyke
Hoewel die 2026 federale regulasies nuut sal wees, kan ons leer uit die ervaring van maatskappye wat reeds aan strenger privaatheidswette, soos die GDPR in Europa of CCPA in Kalifornië, moes voldoen. Hier is ‘n paar beste praktyke:
- Lei van Bo: Nakoming begin by die topbestuur. Wanneer die leierskap databeskerming prioritiseer, word dit ‘n kultuur binne die organisasie.
- Sagteware as ‘n Diens (SaaS) Oplossings: Baie verskaffers bied nou spesifieke SaaS-oplossings vir toestemmingsbestuur, data-kartering en privaatheids-impakassessering, wat die implementering kan vereenvoudig.
- Anonimisering en Pseudonimisering: Waar moontlik, anonimiseer of pseudonimiseer data om die risiko’s te verminder. Anonimiseerde data kan nie na ‘n individu teruggespoor word nie en val dikwels buite die omvang van privaatheidswette.
- Gereelde Kommunikasie: Hou u kliënte op hoogte van u privaatheidspraktyke en enige veranderinge. Deursigtigheid bou vertroue.
- Minimaliseer Derdeparty-deling: Evalueer elke geval waar u data met derdeparty-verskaffers deel. Is dit absoluut noodsaaklik? Indien wel, verseker dat robuuste kontrakte in plek is wat hul nakomingsverantwoordelikhede duidelik uiteensit.
Die Toekoms van Databeskerming in Digitale Kleinhandel
Die 2026 federale databeskermingsregulasies sal ‘n beduidende mylpaal wees in die beskerming van verbruikersprivaatheid in die VSA. Vir digitale kleinhandelaars verteenwoordig dit ‘n uitdaging, maar ook ‘n geleentheid. ‘n Geleentheid om verbruikersvertroue te verdiep, u handelsmerk te versterk en u besigheid te posisioneer as ‘n leier in etiese datahantering. Die fokus op databeskerming digitale kleinhandel is nie net ‘n kwessie van wetlike nakoming nie; dit is ‘n noodsaaklike komponent van ‘n volhoubare en suksesvolle digitale besigheid in die 21ste eeu.
Die landskap van databeskerming is dinamies, en hierdie nuwe regulasies is waarskynlik net die begin. Maatskappye moet ‘n buigsame en aanpasbare benadering aanneem, voortdurend op hoogte bly van nuwe ontwikkelings en hul praktyke dienooreenkomstig aanpas. Deur nou proaktiewe stappe te neem en te belê in robuuste privaatheidspraktyke, kan digitale kleinhandelaars nie net boetes vermy nie, maar ook ‘n sterk fondament bou vir toekomstige groei en kliëntelojaliteit.
Die tyd vir aksie is nou. Moenie wag totdat die 90-dae klok begin tik nie. Begin vandag met u evaluering, beplanning en implementering om te verseker dat u besigheid ten volle voorbereid is vir die nuwe era van federale databeskerming in die VSA. U kliënte, u reputasie en u finansiële welstand sal u bedank.